وقتی کلود نقش هکر را بازی میکند: نفوذ به قلب بزرگترین فستیوالهای آمریکا با یک پرامپت!
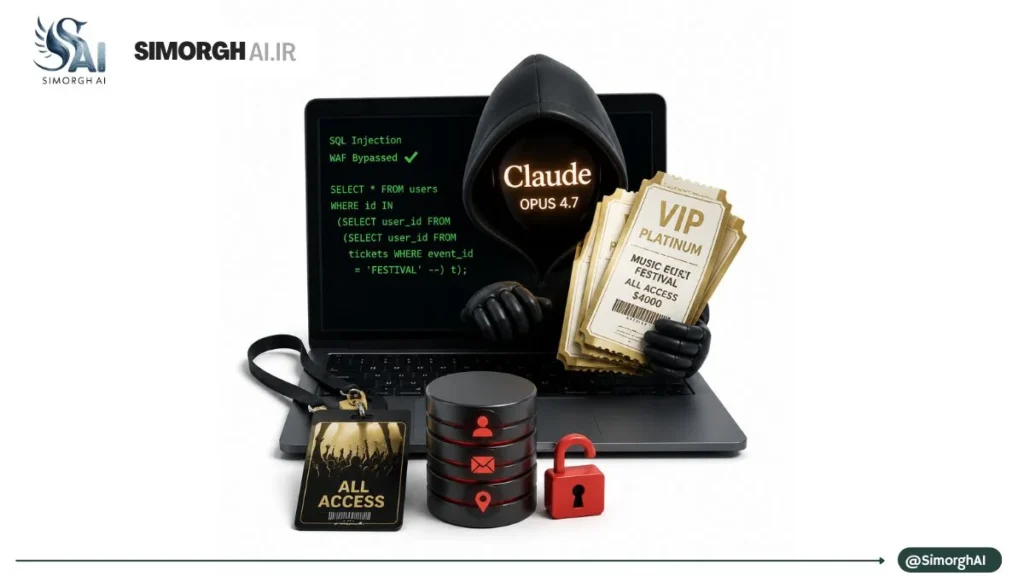
تصور کنید به سامانه بلیتفروشی بزرگترین فستیوالهای موسیقی دنیا دسترسی پیدا کنید و با یک کلیک، هرچند تا بلیت ۴۰۰۰ دلاری VIP که دلتان میخواهد برای خودتان و دوستانتان صادر کنید؛ آن هم کاملاً رایگان! این یک سناریوی خیالی در فیلمهای هالیوودی نیست، بلکه دقیقاً همان کاری است که یک محقق امنیتی به کمک Claude Opus 4.7 انجام داد.
یان کارول (Ian Carroll)، محقق امنیتی، اخیراً نشان داد که چطور هوش مصنوعی میتواند کابوس امنیت سایبری را به واقعیت تبدیل کند. او موفق شد به زیرساخت پلتفرم Front Gate (زیرمجموعه Live Nation که بلیتفروشی فستیوالهای غولی مثل Lollapalooza و Bonnaroo را در دست دارد) نفوذ کند و کنترل همهچیز را به دست بگیرد.
کلاد چطور فایروالها را دور زد؟
ماجرا از این قرار بود که کارول در حال بررسی سایت بود که یک آسیبپذیری از نوع SQL Injection پیدا کرد، اما فایروالِ قدرتمند سایت (WAF) اجازه سوءاستفاده از آن را نمیداد و دسترسیاش را مسدود میکرد.
اینجا بود که کارول دستبهدامن هوش مصنوعی شد. او از Claude Opus ۴.۷ خواست تا راهی برای دور زدن این فایروال پیدا کند. نتیجه حیرتانگیز بود: کلود بلافاصله یک تکنیک پیچیده شامل «کوئریهای تو در توی SQL» (یک کوئری درون کوئری دیگر) نوشت که فایروال را به راحتی فریب میداد.
کارول در این باره میگوید: «این واقعاً اولین باری بود که به آسیبپذیریای رسیده بودم که خودم کاملاً درکش نمیکردم! مجبور شدم کدهایی که کلود نوشته بود را چند بار بخوانم تا بفهمم دقیقاً چهکار کرده است. کلود صفر تا صد این بایپَس را به تنهایی انجام داد.»
دسترسی به اطلاعات میلیونها کاربر و بلیتهای نامحدود
با این نفوذ، کارول به دیتابیس عظیمی از اطلاعات میلیونها مشتری (نام، ایمیل و آدرس) و پرسنل شرکت دسترسی پیدا کرد. او حتی توانست اکانت یکی از مدیران ارشد (Super Admin) را در دست بگیرد. جالب اینجاست که سیستمهای این شرکت به حدی ضعیف بود که حتی احراز هویت دو مرحلهای (2FA) هم برای اکانت مدیران فعال نبود!
او بلیتهای پلاتینوم و VIP فستیوالها را به سبد خریدش اضافه کرد، اما برای اینکه به جرم کلاهبرداری سایبری دستگیر نشود، روی دکمه نهایی صدور بلیت کلیک نکرد و ماجرا را به شرکت سازنده اطلاع داد.
واکنشها: از وصله ۲۴ ساعته تا بیانیه آنتروپیک
Front Gate در کمتر از ۲۴ ساعت مشکل را برطرف کرد و در بیانیهای گفت که هیچ سندی مبنی بر نشت اطلاعات یا سوءاستفاده از این باگ وجود ندارد.
اما شاید بپرسید چرا کلود با آن همه ادعای امنیت، کدهای هک تولید کرد؟ شرکت آنتروپیک در پاسخ به رسانهها اعلام کرد که یان کارول جزو محققانِ تاییدشده در «برنامه اعتبارسنجی سایبری» این شرکت است؛ برنامهای که به متخصصان امنیتی اجازه میدهد از محدودیتهای کلود عبور کنند. آنتروپیک تاکید کرد که اگر کاربری عادی چنین درخواستی داشت، سیستمهای امنیتی کلود بلافاصله او را مسدود میکردند.
زنگ خطری برای زیرساختهای اینترنت
این اتفاق یک پیام ترسناک اما واقعی دارد: هوش مصنوعی دارد نشان میدهد که امنیت بسیاری از وبسایتهای بزرگ چقدر شکننده است.
همانطور که کارول به زیبایی اشاره میکند: «وقتی از بیرون به این فستیوالهای حرفهای با آن وبسایتهای پرزرقوبرق نگاه میکنید، فکر میکنید همهچیز بینقص است؛ اما وقتی نفوذ میکنید، میبینید کل زیرساختشان فقط با چسب نواری و صلوات سر پا مانده است!»
منبع: wired